공개교육
ISO/IEC 27001(정보보안경영시스템) AGC 심사경력인정 [GPC 승인]
#27001#ISO#심사경력#인증심사원#정보보안
집합 ISO/IEC 27001(정보보안경영시스템) AGC 심사경력인정 [GPC 승인]
교육기간
교육시간
2026-10-26 09:30 ~ 2026-10-27 17:30 (2일 14시간)
교육비
일반 2,000,000원  ·  회원사 2,000,000원
고용보험
인재 키움 프리미엄 훈련
교육장
퓨처밸류캠퍼스 강남
이미지 1
이미지 2 이미지 3
유의사항
과정 개최 최소 인원이 미달될 경우 취소될 수 있으며, 접수하신 분께는 사전에 연락드립니다. 교육 준비를 위하여 5근무일 이전 접수를 권장합니다.
과정문의
국제인증교육센터 (02-6240-5614, junhyun3@ksa.or.kr)
접수문의
본부 (02-6240-5600, ksaedu1@ksa.or.kr)
과정정보
교육소개

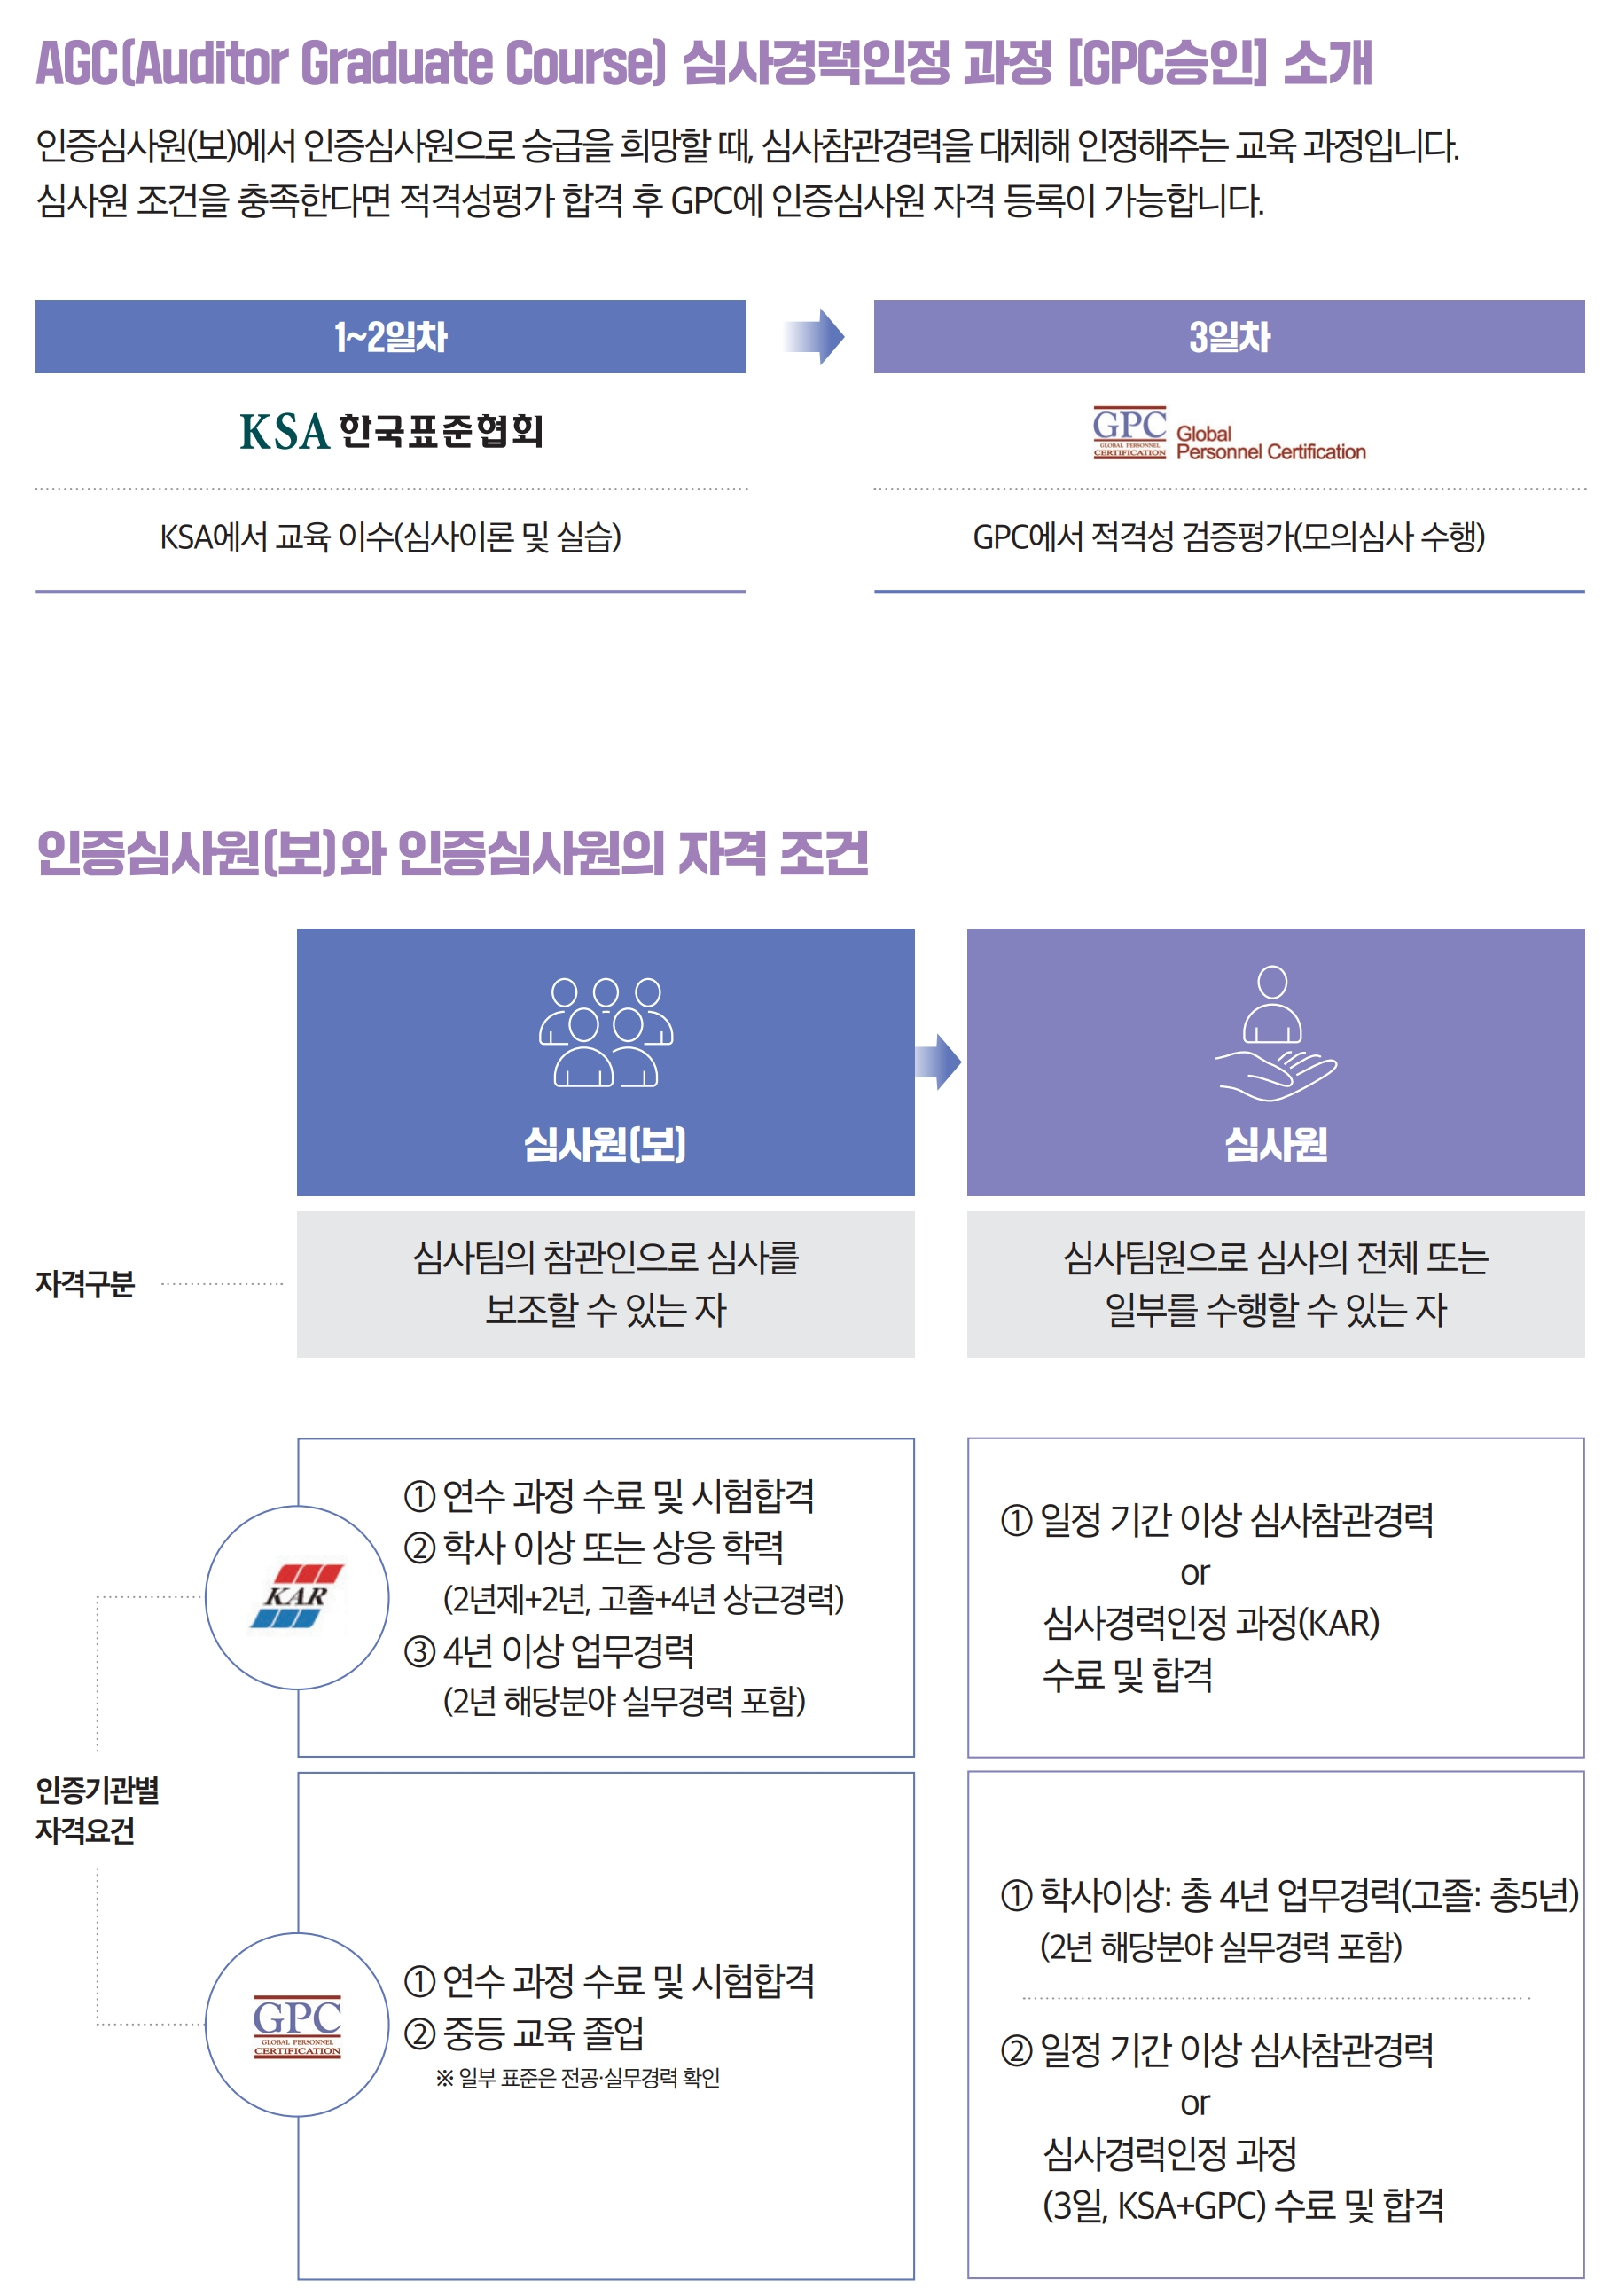
AGC 심사경력인정 과정 소개

※ ISO 인증심사원이 되기 위한 교육 과정부터 자격 등록까지, 궁금한 모든 정보를 아래 블로그에서 확인하세요!


[ISO/IEC 27001 AGC 수강 필수 요건(GPC 기준)]
 

ISO/IEC 27001 표준은 심사원 등록 시 학력 및 경력 요건 충족이 필수입니다.
AGC 과정 수강 이후 학력 또는 경력 요건 미충족이 확인될 경우 자격 등록 자체가 불가할 수 있으므로,
과정 신청 전 반드시 사전 확인 후 신청을 부탁드립니다.
 

1. 학력

  • - 기준: 대학 졸업 이상의 학력 보유자 중 전자, 정보통신, 정보처리기술, 정보보호, AI 관련 전공 졸업자
  • - 비전공자 대체 인정 기준: 관련 과목 18학점 이상 이수 또는 국가기술자격증(정보처리기사, 정보보안산업기사, 정보보안기사) 보유자


※ [필수] 학력 GPC 사전 확인
본 과정은 수강 신청 전, GPC 인증원을 통한 자격 요건 사전 승인이 필수 입니다.
1. 본인의 학력 및 실무 경력 요건 확인(상단 기준 참고)
2. GPC 인증원에 증빙 서류 제출 및 승인 완료
3. 승인 확인 후, 교육 사이트에서 수강 신청 진행

제출 이메일: info@gpcert.org│문의 전화: 02-6749-0710


교육종류
  • 인증심사원 : 자신과 관련이 없는 외부 조직을 평가하는 제3자 심사원 자격을 취득하기 위한 첫단계 교육 → 인증심사원(보)
  • AGC 심사경력인정 : 심사참관경력을 교육으로 대체하여 인정받아 제3자 심사원 자격을 취득하기 위한 마지막 단계 교육 → 인증심사원 
  • 내부심사원 : 자신이 속한 조직을 평가(제1자 심사)하거나 협력사를 평가(제2자 심사)하기 위한 역량을 갖추기 위한 교육 → 내부심사원
교육목표
  • ISO/IEC 27001(정보보안경영시스템) 인증심사원(보)에서 인증심사원으로의 자격 승급
         * 자격등록기관: GPC(Global Personnel Certification)
  • ISO/IEC 27001 심사 포인트 및 심사에 필요한 지식 습득
  • GPC 검증 평가 대비 모의 심사 실습을 통한 심사 절차 및 심사 스킬 습득
  • GPC 인증심사원 등록에 필요한 심사 경력 인정 가능
교육대상
  • ISO/IEC 27001 인증심사원(보) 교육 수료자
         * 위 자격 미충족 시 교육 수강은 가능하나 GPC 검증 평가 응시 불가
  • 인증심사원 승급을 위한 심사 수행 및 참관 이력이 부족한 후보자
  • 내부심사원, 협력업체 평가원, 컨설턴트
  • ISO/AI/정보보안 실무자 및 전문가


교육내용(★필수확인★ 2일 교육을 이수하시고 3일차에 GPC 인증원에 내방하시어 모의심사 수행을 하셔야합니다.)
모듈 세부 내용 일차
정보보안경영시스템 인증제도와 인증심사원 자격
  • 단계별 절차 안내
  • ISO/IEC 27001 개요
  • 정보보안경영시스템 인증제도
  • 정보보안경영시스템 인증심사원의 자격
    (GPC 심사원 신청 서류 작성)
1일차
(09:30~17:30)
장소: KSA
심사개요, 심사원 역량 및 프로세스 검사
  • 심사 개요
  • 심사원 역량
  • 프로세스 접근 심사
ISO/IEC 27001 요구사항 해설 및 심사포인트
  • ISO/IEC 27001 Key words
    - 1항 적용범위 ~ 10항 개선
심사 활동
  • 심사 개요
  • 심사 착수
  • 1단계 심사
  • 2단계 심사 준비
  • 심사 기법
  • 심사활동 수행
  • 심사 보고
  • 후속 조치
2일차
(09:30~17:30)
장소: KSA
실습심사 사례 분석
  • 모의 심사 사례
심사 실습
  • 시작 회의
  • 심사수행
  • 종료 회의
  • 심사보고서 작성
적격성 검증 평가(모의심사)
  • GPC 인증원 모의심사 수행
3일차
(10:00~18:00)
장소: GPC 인증원
교육 일정
구분 1월 2월 3월 4월 5월 6월 7월 8월 9월 10월 11월 12월
평일 26-27 역삼
(28 GPC)

연관과정
  • ISO/IEC 27001/27701(정보보안/개인정보보호경영시스템) 인증심사원 [KAR/GPC 승인]
  • ISO 9001(품질경영시스템) AGC 심사경력인정 [GPC 승인]
  • [등록민간자격] ISO/IEC 27001/27701(정보보안/개인정보보호경영시스템) 내부심사원 자격인정
교육 운영방식
듀얼
집합(대면)과 라이브(비대면)를 동시에 진행 / 교육생이 원하는 방식을 선택하여 수강 가능
집합강의
오프라인 교육장에서 대면으로 진행됩니다.
라이브강의
Zoom을 통해 원격접속 방식으로 진행되며, 실시간 강좌 청취와 질의응답이 가능합니다. 교육 전 교재 수령을 위하여 개최 1주일 전까지 접수 해주셔 야 합니다.
    연관과정
    동일 카테고리 내 인기과정
    2
    3
    4
    5
    6